Цифровизация Московского профсоюза работников физической культуры, спорта и туризма началась задолго до появления ПрофID360. Одним из первых крупных этапов стало внедрение модели Цифрового профсоюза: на базе Битрикс24 начали объединять учет членов профсоюза, коммуникации, задачи и документооборот, а сайт стал частью общей информационной системы. Уже на этом этапе задача была шире простой автоматизации — нужно было связать разные уровни профсоюзной структуры и каналы взаимодействия в единую цифровую среду.
Следующий этап — ПрофID360
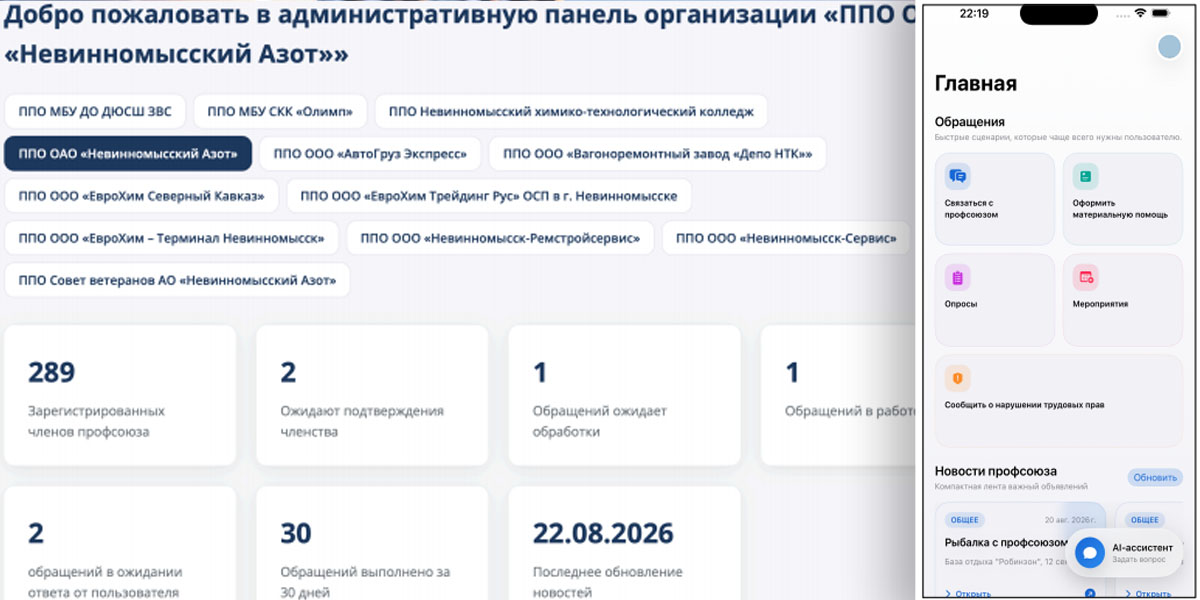
ПрофID360 стал следующим этапом уже начатой цифровой трансформации. В нем собрали сервисы для повседневной работы профсоюза: CRM и персональный учет членов организации, ПрофРегистр для работы с коллективными договорами, ПрофСОТА для задач по охране труда, ПрофБот для коммуникации, электронный документооборот, а также сервисы ШЕРИФ и ПроКлуб. Теперь речь шла уже не только о внутренней автоматизации, а о развитии единой среды для Горкома и первичных профсоюзных организаций.
Отдельной задачей оставался документооборот между Горкомом и первичными организациями. Но по мере того как к нему добавлялись учет, коммуникации и другие процессы, ПрофID360 переставал быть просто набором сервисов. Он превращался в рабочую среду, где данные, документы и действия сотрудников начали пересекаться. И именно здесь возник вопрос, который раньше было легко не замечать: что происходит с персональными данными внутри этой системы?
Когда цифровизация упирается в персональные данные
Персональные данные — одна из тех областей, где внешне благополучная картина легко оказывается обманчивой. Во многих организациях работа с ними по-прежнему строится прежде всего по формальным признакам: есть политика, назначен ответственный, собраны согласия, изданы приказы. Комплект документов может выглядеть безупречно — и при этом не давать ответа на главный вопрос: что в действительности происходит с данными людей каждый день.
Чем больше у организации цифровых сервисов, тем опаснее этот разрыв. Одни и те же данные могут одновременно находиться в профиле человека, документах, CRM, на сайте, у подрядчика и в других информационных системах. Сотрудник сменил должность, подключился новый сервис, изменился подрядчик или цель обработки — и вчерашняя схема уже не соответствует сегодняшней. При серьезном инциденте или проверке восстанавливать реальную картину по папкам, таблицам и разным системам приходится уже постфактум.
Есть и еще один фактор, который делает эту задачу особенно актуальной. Государство движется к централизованному управлению согласиями на обработку персональных данных через Госуслуги. В 2026 году Минцифры вновь вынесло на обсуждение создание единой платформы, куда операторы должны будут передавать сведения о выданных согласиях, а граждане смогут видеть их и отзывать в одном окне. Пока этот механизм находится на стадии проработки, поэтому говорить о действующей обязанности для всех операторов преждевременно. Но направление уже понятно: организациям потребуется не только вести собственный реестр согласий, но и быть технически готовыми к взаимодействию с государственной системой, если такая модель будет закреплена нормативно.
На этом фоне уже недостаточно знать, что нужное согласие когда-то было подписано и лежит в папке. Нужно в любой момент понимать, зачем используются конкретные данные, где они находятся, кто их видит, кому они передаются и соответствует ли реальная схема обработки тому, что зафиксировано в документах.
От документов — к целостной картине
Проблема оказалась не в отсутствии документов, а в том, что по ним нельзя было быстро увидеть всю картину обработки данных.
Согласия, доступы сотрудников, информационные системы и сведения о подрядчиках приходилось проверять по отдельности.
Чтобы понять, что происходит с данными прямо сейчас, специалисту приходилось собирать ответ из нескольких источников.
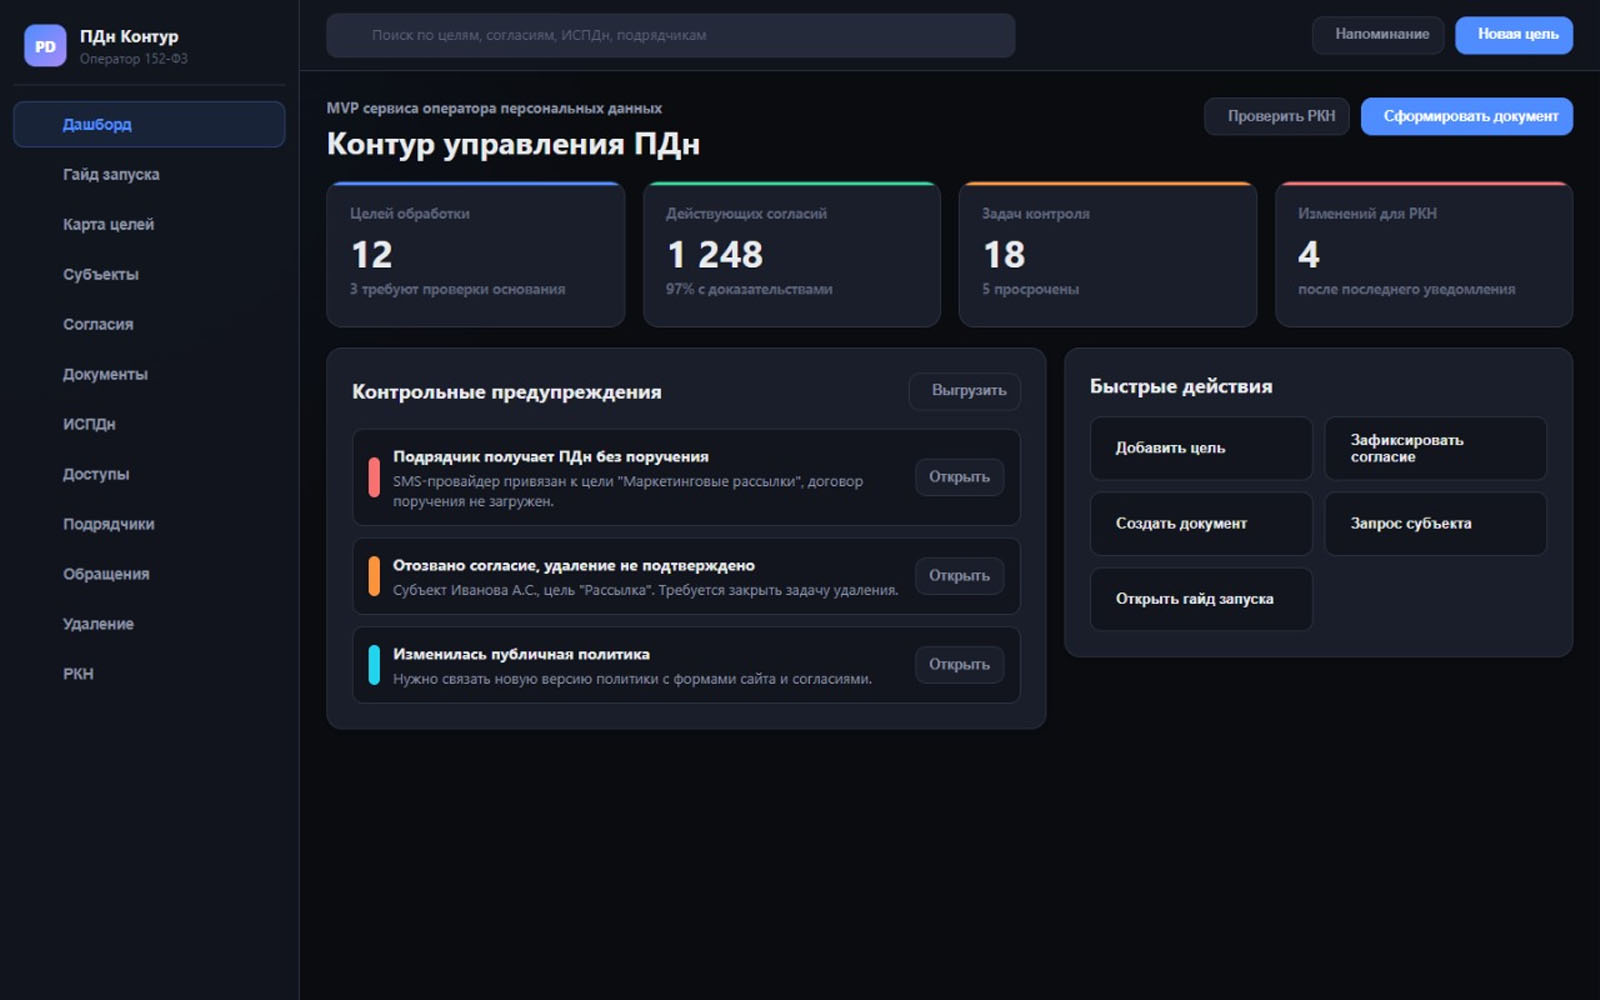
Новый сервис должен был связать эту информацию между собой. Тогда любое изменение — новый сотрудник, подрядчик, система или цель обработки — перестает быть изолированным событием: сразу видно, что еще нужно проверить или обновить.
Карта целей: зачем вообще нужны эти данные
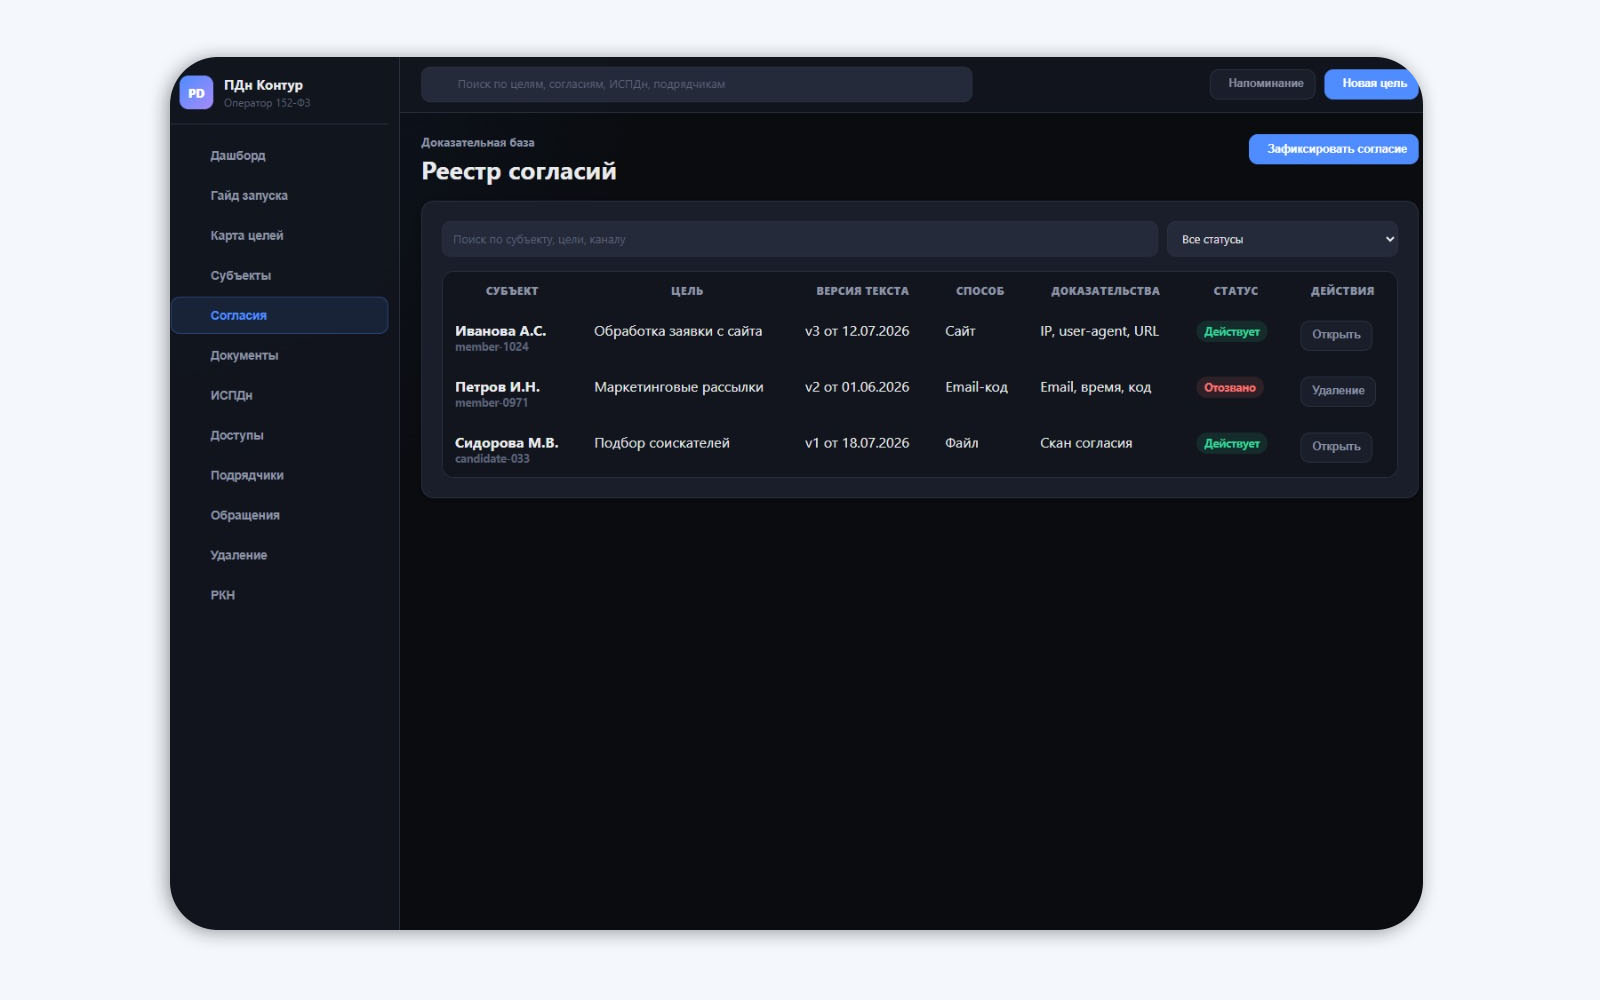
В основе сервиса — карта целей обработки персональных данных. Она начинается с самого простого и важного вопроса: зачем организации нужны те или иные данные?
Для каждой цели собирается вся связанная информация: какие данные используются и на каком основании, где они хранятся, в каких системах находятся, кто имеет к ним доступ, участвуют ли подрядчики и какие документы или согласия нужны.
Вместо поиска по папкам и реестрам можно открыть нужную цель и увидеть связанный с ней процесс целиком. Документы перестают быть отдельными файлами и становятся частью понятной системы.
Согласия, которые можно проследить
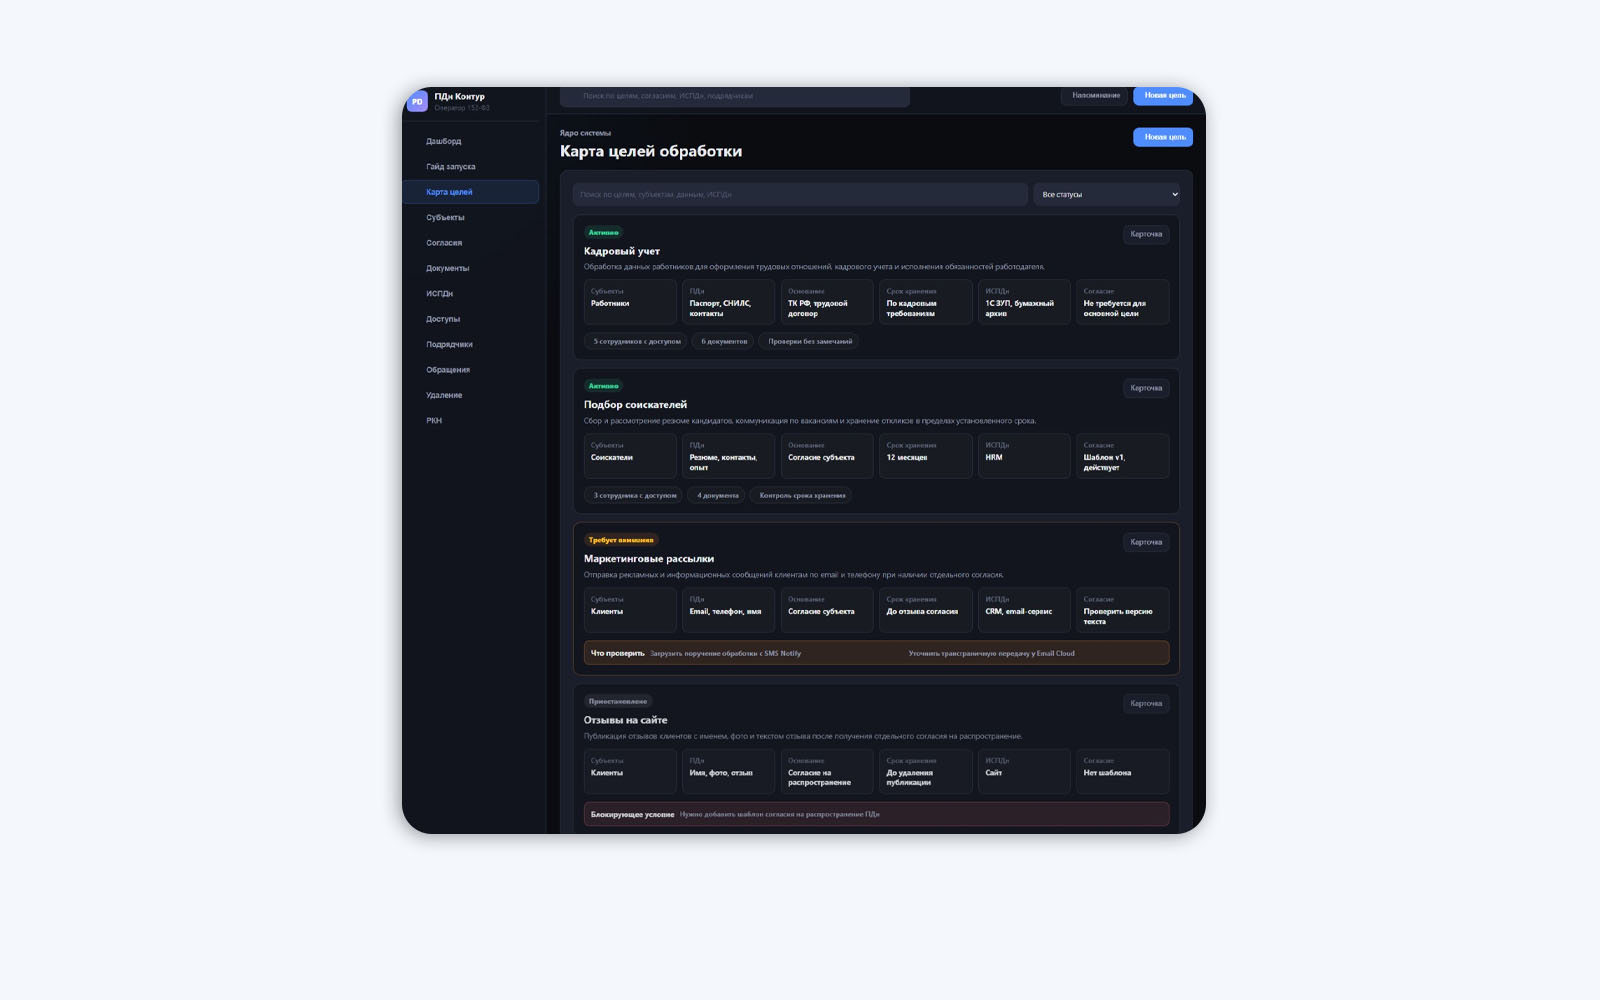
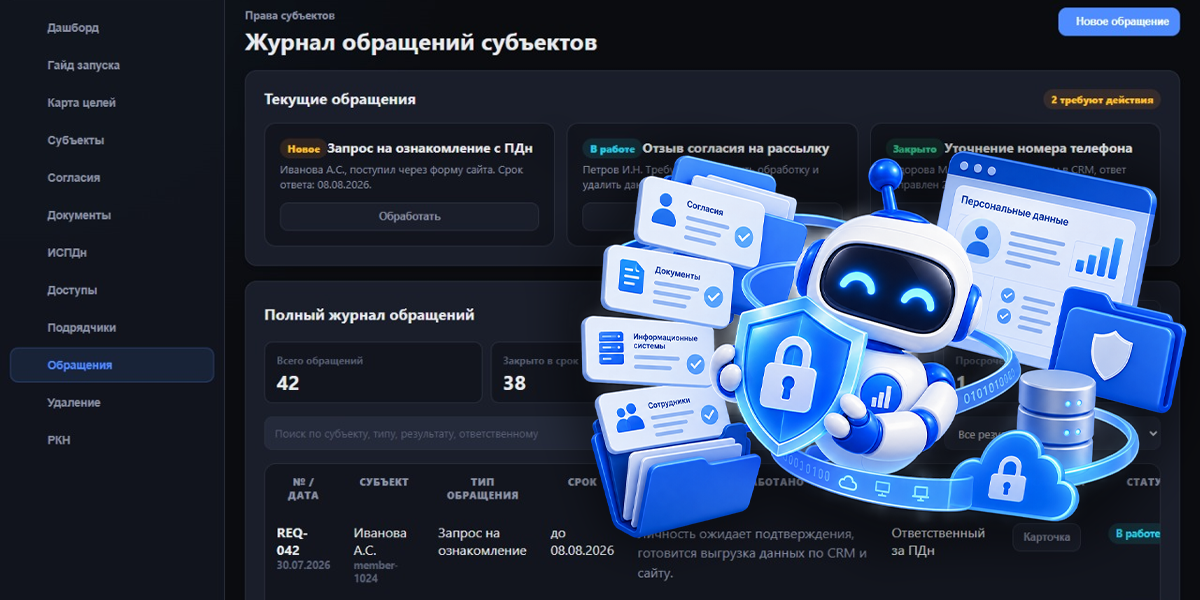
Согласия собраны в одном реестре. По каждой записи видно, кто дал согласие, для какой цели и к какому процессу оно относится.
Там же можно проверить дату, использованную версию текста и увидеть, не было ли согласие позже отозвано.
Если человек отзывает согласие, это не остается простой отметкой в реестре: можно сразу проверить, нужно ли прекратить обработку данных или удалить их.
Документы не приходится собирать заново
Основные документы можно готовить по шаблонам прямо в сервисе. Данные для них берутся из уже заполненных карточек целей обработки, сотрудников, систем и подрядчиков.
Политики, положения, приказы, согласия, договоры и акты не приходится каждый раз заполнять с нуля.
И если исходные данные меняются, становится видно, какие документы тоже могут потребовать обновления.
Где на самом деле находятся данные
Отдельно формируется карта мест, где данные хранятся и обрабатываются: сайт, CRM, облачные сервисы, локальные файлы, бумажные архивы и другие системы.
Для каждого такого места видно, какие данные там находятся, с какими целями они связаны и кто из сотрудников с ними работает.
Вместо перечня программ появляется понятная карта: где именно находятся персональные данные и через какие системы они проходят.
Кто видит данные и на каком основании
Так же можно увидеть, кто из сотрудников работает с персональными данными и к какой информации имеет доступ.
Для каждого сотрудника фиксируются его роль, используемые системы, категории данных и документы, на основании которых выдан доступ.
Если доступ пора закрыть или для него не хватает необходимых документов, это сразу становится заметно.
Подрядчики становятся частью общей картины
Если персональные данные передаются внешнему сервису или подрядчику, это тоже фиксируется в системе.
По каждому подрядчику видно, зачем он участвует в процессе, какие данные получает и на каком основании с ними работает.
Так вместо обычного списка контрагентов появляется понятная схема передачи данных.
Что происходит, когда что-то меняется
Главное преимущество такой системы проявляется в момент изменений. Подключается новый сервис, появляется подрядчик, сотруднику дают доступ или возникает новая цель обработки.
Сервис показывает, что еще затрагивает это изменение. При подключении подрядчика можно сразу проверить документы и состав передаваемых данных, а при выдаче доступа сотруднику — его роль и необходимые основания.
Иными словами, последствия изменений не приходится держать в голове — система помогает увидеть их сразу.
От формального учета — к управлению процессом
Для профсоюза этот проект оказался не просто переводом документов по персональным данным в электронный вид.
Меняется сам подход: вместо нескольких отдельных реестров появляется одна система, в которой можно проследить весь путь данных — зачем они собираются, где хранятся, кто имеет к ним доступ и кому они могут передаваться.
В результате работа с персональными данными перестает сводиться к периодической проверке документов. Она становится постоянным управляемым процессом, встроенным в цифровую работу профсоюза.